AI & computing › Agentic AI & autonome agents
NVIDIA en CrowdStrike bouwen AI die cyberaanvallen zelf leert afslaan
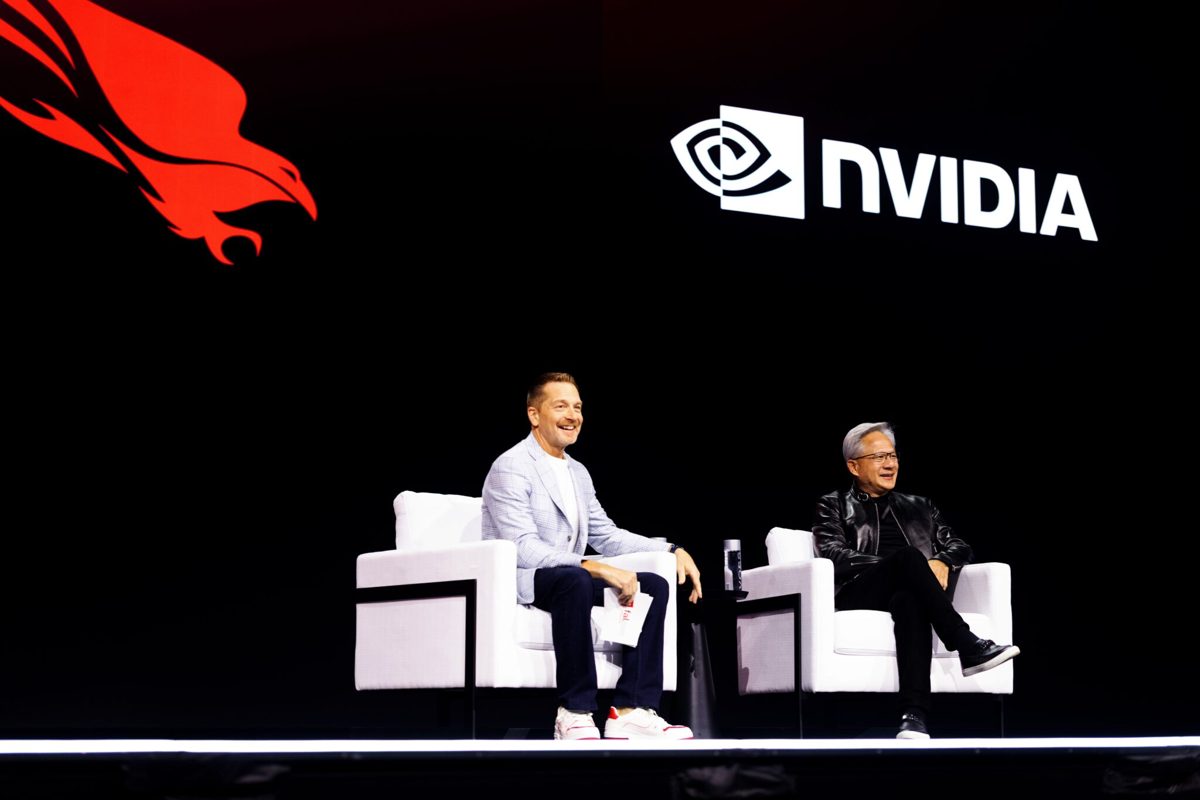
NVIDIA en CrowdStrike hebben op de beveiligingsconferentie Fal.Con 2026 een nieuw AI-systeem gepresenteerd dat cyberaanvallen automatisch detecteert en pareert. Het systeem, SafeMind genaamd, laat een aanvallende en een verdedigende AI voortdurend tegen elkaar strijden om beveiliging te verbeteren. Volgens de bedrijven is dit nodig omdat cyberaanvallen zelf steeds vaker door AI worden uitgevoerd.
Cybercriminelen gebruiken steeds vaker kunstmatige intelligentie om sneller en slimmer aan te vallen. Beveiligingsbedrijf CrowdStrike meldt dat AI-aangedreven aanvallen het afgelopen jaar met 89 procent zijn toegenomen. De snelste criminelen breken tegenwoordig binnen 27 seconden door een netwerk heen nadat ze voet aan de grond hebben gekregen. Menselijke beveiligers kunnen dat tempo niet bijbenen. Daarom presenteerden CrowdStrike-topman George Kurtz en NVIDIA-oprichter Jensen Huang op de Fal.Con-conferentie in Las Vegas een nieuw wapen: SafeMind, een agentic AI-systeem dat zelfstandig dreigingen opspoort en neutraliseert.
Twee AI's die elkaar uitdagen
SafeMind is gebouwd op open taalmodellen van NVIDIA, uit de Nemotron-serie. CrowdStrike trainde die modellen verder met vijftien jaar aan eigen beveiligingsdata over echte aanvallen. Het resultaat draait binnen het Falcon-platform van CrowdStrike en combineert de taalmodellen met een speciaal ontwikkeld agentharnas: de software-laag die een taalmodel omzet in een AI die zelfstandig kan handelen. Het bijzondere aan SafeMind is de opzet met twee tegengestelde AI-agents. Een aanvallende agent zoekt actief naar zwakke plekken, terwijl een verdedigende agent die zwakke plekken moet dichten. Beide leren voortdurend van elkaar in wat de bedrijven een coëvolutielus noemen: hoe beter de aanvaller wordt, hoe scherper de verdediger moet reageren, en andersom. Volgens CrowdStrike presteert het onderliggende Blue Solano-model, gebaseerd op Nemotron 3 Super, in interne tests nauwkeuriger dan bekende frontier-modellen van concurrenten, en dat tegen 99 procent lagere kosten.
Testen op een digitale kopie van NVIDIA's netwerk
Om SafeMind te beproeven bouwden NVIDIA en CrowdStrike een digitale tweeling van NVIDIA's eigen bedrijfsnetwerk. In die virtuele omgeving voert een rood team van AI-agents realistische aanvallen uit, verdeeld over verkenning, aanval en inbraak. Een blauw team van verdedigende agents houdt de omgeving in de gaten, herkent verdachte patronen en zet die om in concrete detectieregels. Wat in de simulatie werkt, wordt vervolgens gebruikt om echte klantomgevingen te beschermen. Huang noemde dit principe breder toepasbaar dan alleen cybersecurity: dezelfde aanpak van een aanvallend model dat leert van een digitale kopie van de werkelijkheid, terwijl een verdedigend model daar continu op reageert, zou volgens hem ook kunnen werken voor robotica en industriële systemen.
Naast SafeMind kondigde CrowdStrike ook Falcon IQ aan, een systeem met meer dan vijftig samenwerkende AI-agents dat tijdrovend beveiligingswerk automatiseert, zoals het beoordelen en prioriteren van risico's. Dat systeem draait op Charlotte AI AgentWorks, een no-code platform waarmee elke Falcon-klant zijn eigen team van AI-agents kan samenstellen. Een groot verschil met veel bestaande AI-beveiligingstools, benadrukte Kurtz, is dat SafeMind geen kant-en-klare chatbot met een beveiligingslaagje is, maar een model dat CrowdStrike zelf op eigen data heeft getraind en volledig kan inspecteren.
Achtergrond & begrippen
Wat betekent dit voor de toekomst? Nu aanvallers zelf AI inzetten om sneller en efficiënter binnen te dringen, verschuift cybersecurity naar een wedloop tussen aanvallende en verdedigende algoritmes die razendsnel op elkaar reageren. Systemen als SafeMind laten zien dat verdediging niet langer kan wachten op menselijke analisten, maar zelf moet meebewegen in real time. Dezelfde aanpak van een AI die leert in een digitale kopie van de werkelijkheid kan zich uitbreiden naar andere sectoren, van industriële systemen tot robotica.
- Agentic AI
- Kunstmatige intelligentie die niet alleen antwoord geeft, maar zelfstandig taken uitvoert en beslissingen neemt zonder voortdurende menselijke sturing.
- Agentharnas
- De softwarelaag rond een taalmodel die het model in staat stelt om echt te handelen, bijvoorbeeld door tools aan te roepen of stappen uit te voeren.
- Digitale tweeling
- Een virtuele, gedetailleerde kopie van een echt systeem of netwerk, gebruikt om scenario's veilig te testen zonder risico voor de echte omgeving.
- Open model
- Een AI-model waarvan de onderliggende gewichten publiek beschikbaar zijn, zodat organisaties het zelf verder kunnen trainen op eigen data.
- Post-training
- Het extra trainen van een reeds bestaand AI-model met specifieke data, zodat het beter presteert op een bepaalde taak of vakgebied.
- Frontier-model
- Een van de meest geavanceerde AI-modellen die op een bepaald moment beschikbaar zijn, vaak gebruikt als maatstaf voor de stand van de techniek.
- Coëvolutielus
- Een proces waarbij twee systemen (hier een aanvallende en een verdedigende AI) elkaar voortdurend uitdagen en daardoor allebei beter worden.
- Breakout time
- De tijd die een aanvaller nodig heeft om, na een eerste inbraak, zich verder door een netwerk te verplaatsen; hoe korter, hoe gevaarlijker de aanval.
- Rood team / blauw team
- In cybersecurity de aanvallende (rood) en verdedigende (blauw) partij bij een gesimuleerde aanval, gebruikt om zwakke plekken en detectiemethoden te testen.
Bronnen
Dit artikel is met behulp van AI geschreven op basis van bovenstaande bronnen en is geen letterlijke vertaling. Zo werkt onze redactie.