AI & computing › Agentic AI & autonome agents
Nieuw open-source project meclaw geeft elke AI-agent eigen sandbox en database
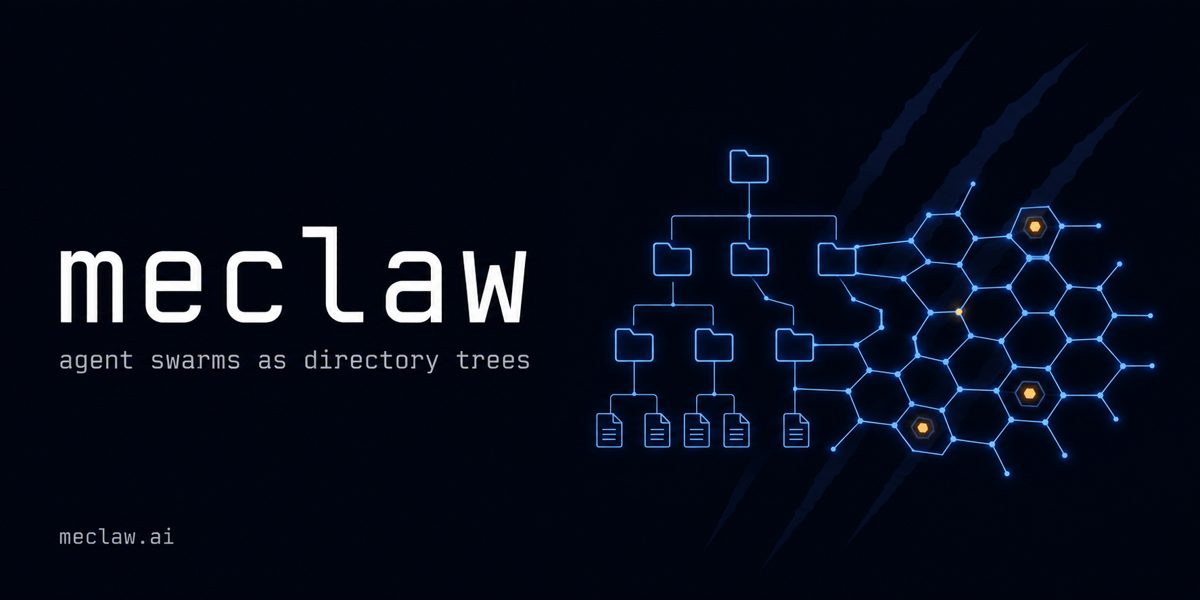
Een nieuw open source project genaamd meclaw probeert AI-agents te laten samenwerken in een soort mini-besturingssysteem, gebouwd rond één klein computerprogramma. Elke taak krijgt een eigen streng afgeschermde omgeving en een eigen databestand, zodat fouten of misbruik niet meteen het hele systeem raken. Het project laat zien hoe ontwikkelaars grip proberen te houden op steeds zelfstandiger opererende AI-systemen.
Softwareontwikkelaar Moritz Meyerlein heeft een opvallend project gepubliceerd op GitHub: meclaw, een klein programma dat volgens de maker fungeert als besturingssysteem voor agentic AI. Dat zijn AI-programma's die niet alleen antwoord geven, maar ook zelfstandig acties uitvoeren. Het bijzondere aan meclaw is dat het complete systeem in één enkel programma past, geschreven in de programmeertaal Rust, en dat elke afzonderlijke taak in een eigen streng afgeschermde omgeving draait.
Een boomstructuur die 'leeft'
meclaw zet een gewone map- en bestandsstructuur om in een werkend netwerk van AI-onderdelen. Elke map staat voor een zelfstandig onderdeel, een zogeheten cel, en de verbindingen tussen mappen bepalen welke berichten waarheen mogen. Wil je functionaliteit toevoegen, dan stuur je geen nieuwe programmacode het systeem in, maar een klein bestandje met instructies die beschrijven welke nieuwe cellen en verbindingen erbij moeten. Dat bestandje wordt direct verwerkt, zonder dat het lopende systeem hoeft te herstarten. Volgens de maker is dit expliciet anders dan bij bekende agentharnassen: de software die normaal een taalmodel omvormt tot een handelende AI-assistent. Waar zo'n harnas doorgaans hardgecodeerd is, kan het besturingsmechanisme van meclaw op dezelfde manier worden aangepast als de rest van het systeem: door bestanden te wijzigen.
Elke agent zijn eigen kluis
Wat meclaw onderscheidt van veel andere AI-projecten is de manier waarop het veiligheid inbouwt. Iedere cel krijgt een eigen SQLite-database, een compact databestand, en draait in een eigen sandbox: een afgeschermde omgeving waarin software niet zomaar bij bestanden of het netwerk van andere onderdelen kan. Voor die afscherming gebruikt meclaw beveiligingsfuncties die standaard in de Linux-kernel zitten, zoals Landlock, seccomp en cgroup v2. Daarmee kan het systeem per cel instellen welke systeemacties zijn toegestaan en hoeveel rekenkracht of geheugen beschikbaar is. Omdat deze technieken uniek zijn voor Linux, bouwt de ontwikkelaar bewust geen versie voor macOS. Alle communicatie tussen cellen wordt bovendien vastgelegd op een soort logboek, zodat elke actie van een AI-agent achteraf te controleren is.
Bewust geen zelflerend systeem zonder rem
Het project bevat ook bouwstenen voor systemen die zichzelf kunnen aanpassen: een AI die op basis van een wens automatisch nieuwe onderdelen ontwerpt en bouwt, resultaten meet en desnoods weer terugdraait. Dat proces lijkt op wat onderzoekers recursieve zelfverbetering noemen: AI die zichzelf stap voor stap verbetert. De ontwikkelaar benadrukt echter dat de laatste stap – een systeem dat volledig zelfstandig en onbewaakt zichzelf blijft doorontwikkelen – bewust is uitgeschakeld. Elk doel dat het systeem zelf zou kunnen nastreven, staat standaard uit.
meclaw is nog experimenteel en werkt alleen op Linux. Toch is het een voorbeeld van een bredere trend: nu AI-agents steeds meer taken zelfstandig uitvoeren, zoeken ontwikkelaars naar manieren om ze tegelijk controleerbaar en veilig te houden, zonder in te leveren op flexibiliteit.
Achtergrond & begrippen
Wat betekent dit voor de toekomst? Naarmate AI-agents meer taken zelfstandig uitvoeren, groeit de behoefte aan technische waarborgen die voorkomen dat fouten of misbruik zich ongecontroleerd verspreiden. Projecten als meclaw laten zien hoe bestaande besturingssysteemtechnieken, zoals sandboxing en gedetailleerde logging, kunnen worden ingezet om AI-systemen auditeerbaar en begrensd te houden. Dit soort ontwerpen kan een blauwdruk worden voor hoe toekomstige AI-infrastructuur standaard wordt beveiligd.
- Agentic AI
- AI-systemen die niet alleen antwoorden geven, maar ook zelfstandig taken en acties uitvoeren.
- Rust
- Een programmeertaal die bekendstaat om veiligheid en snelheid, veel gebruikt voor systeemsoftware.
- SQLite
- Een compact databasesysteem dat in een enkel bestand past, zonder aparte databaseserver.
- Sandbox
- Een afgeschermde omgeving waarin software draait zonder toegang tot de rest van het systeem.
- Landlock
- Een beveiligingsfunctie in de Linux-kernel waarmee een programma zelf kan beperken tot welke bestanden het toegang heeft.
- Seccomp
- Een Linux-beveiligingsmechanisme dat bepaalt welke systeemopdrachten een programma mag uitvoeren.
- Cgroup v2
- Een Linux-functie waarmee het besturingssysteem het gebruik van rekenkracht en geheugen per proces kan begrenzen.
- Agentharnas
- De software die een taalmodel omvormt tot een AI die zelfstandig taken uitvoert, inclusief de herhaallus van denken en handelen.
- Recursieve zelfverbetering
- Het proces waarbij een AI-systeem zichzelf stap voor stap slimmer of beter maakt, zonder voortdurende menselijke aansturing.
Bronnen
Dit artikel is met behulp van AI geschreven op basis van bovenstaande bronnen en is geen letterlijke vertaling. Zo werkt onze redactie.